일본 악사손해보험(AXA Direct Japan)의 고객 전용 웹페이지와 긴급출동 위탁업체 시스템에 제3자 무단 접속이 잇따라 발생해 고객 개인정보가 유출됐다.
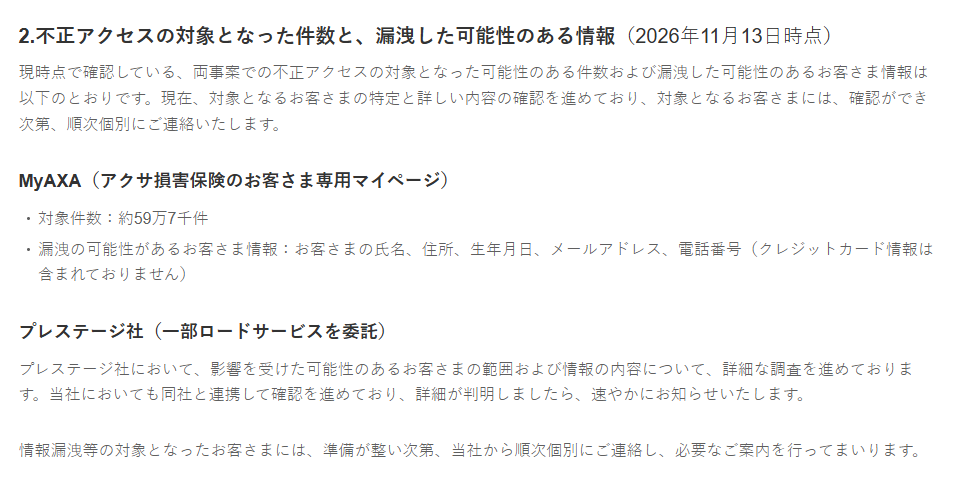
17일 일본 악사손해보험에 따르면 지난 9일 오전 8시 30분경 고객 전용 웹페이지 마이악사(MyAXA)에서 비정상 접속을 탐지했다. 당일 오전 10시 53분 접속 차단 조치를 실행하고 조사를 진행한 결과, 접근 권한이 없는 제3자가 고객 정보에 열람·접근해 유출한 사실이 확인됐다.
유출 가능성이 있는 대상은 고객의 성명, 주소, 생년월일, 이메일 주소, 전화번호 등 약 59만 7000건이며 신용카드 정보는 포함되지 않았다. 회사는 보안 조치를 완료한 뒤 11월 12일 해당 웹 서비스를 재개했다.
이와 별도로 긴급출동 업무 일부를 위탁받은 프레스티지 코어 솔루션(Prestige Core Solution)에서도 보안 침해 사고가 발생했다. 해당 업체는 10월 29일 자사 시스템에 대한 무단 접속을 인지했으며, 11월 2일 악사손해보험 고객 정보 일부가 외부로 반출된 사실을 확인해 보고했다. 악사손해보험은 위탁업체로의 고객 데이터 연동을 즉각 중단하고 감독 당국에 사고 경위를 보고했으며, 위탁업체 측의 정확한 유출 범위는 추가 조사를 진행하고 있다.
일본 주요 언론은 이번 사고가 현지 손해보험 업계와 외주 공급망 전반에서 발생한 연쇄 보안 침해 사례와 맞물려 있다고 전했다.
일본 IT 전문매체 인터넷 워치(INTERNET Watch)는 11월 4일 보도를 통해 프레스티지 코어 솔루션의 모회사인 프레스티지 인터내셔널(Prestige International)이 그룹 업무 시스템 무단 접속으로 수탁 고객 개인정보 최대 약 550만 건이 유출됐다고 발표한 사실을 보도했다. 인터넷 워치는 이 사고로 악사손해보험과 소니손해보험 등 주요 자동차보험사 및 리스사 고객의 성명, 연락처, 차량번호, 일부 금융계좌 정보 등이 유출 대상에 포함됐다고 전했다.
요미우리신문은 11월 13일 보도에서 일본 대형 손해보험 지주사인 MS&AD인슈어런스그룹 산하 미쓰이스미토모해상화재보험 등 3개 사에서도 외주 이메일 발송 시스템 무단 접속으로 고객 이메일 주소 약 3만 2000건이 유출됐으며, 이 밖에도 별도 침해 사고로 약 100만 건의 고객 정보가 유출됐다고 보도했다.
악사손해보험은 현재까지 유출된 정보의 부정 이용이나 2차 피해는 확인되지 않았다고 밝혔다. 회사는 유출 대상자로 특정된 고객에게 순차적으로 개별 안내를 진행하는 한편, 당사나 위탁업체를 사칭한 전화·이메일·문자메시지(SMS)를 통한 피싱 피해에 유의할 것을 당부했다.
'뉴스 센터 > 끄적끄적' 카테고리의 다른 글
| 계좌 유출 피한 번개장터, 전화번호 49건 유출한 메타엠 이름 또 없어 (0) | 2026.11.16 |
|---|---|
| 지원 끊었던 GS건설, 휴업 자회사 산은 빚 1,125억 대신 갚은 까닭 (0) | 2026.11.15 |
| 번개장터 위탁사 개인정보 유출, 살펴보니 '메타엠' (0) | 2026.11.15 |